Cisco Identity Services (ISE) 3.1 упрощает переход к облаку
Переход в облако - это индивидуальный путь для каждой организации. Многие компании пошли по гибридному пути и работают в нескольких облаках. Тем не менее, другие по-прежнему в основном локальные, но хотят продолжить плавный переход к облаку в удобное для них время и в своем собственном темпе.
Независимо от того, на каком этапе пути к облаку находится организация, для удовлетворения уникальных бизнес-требований организации необходимы варианты и гибкость. С увеличением количества как управляемых, так и неуправляемых устройств, подключаемых к корпоративным сетям, простота и автоматизация играют решающую роль в том, насколько гибкой может быть организация при решении новых возможностей и задач.
Гибкие модели развертывания
Все большее значение приобретают гибкие модели развертывания, которые позволяют разделять рабочие нагрузки и службы между несколькими общедоступными облаками и частной инфраструктурой. В центре внимания больше не центр обработки данных, а распределенная сеть, которая выходит в облако. Возможность доступа к любому устройству в любом месте значительно усложняет управление безопасностью. Чтобы добиться успеха, организации должны иметь возможность защищать сетевые операции, не замедляя основной бизнес или людей, стоящих за ним. Им необходимо иметь возможность развертывать и управлять безопасным доступом и политиками в облаке без VPN.
В рамках нашего обязательства по обеспечению лучшего общего опыта для пользователей на всех уровнях мы сосредоточили свои усилия на том, как упростить переход к мультиоблачной среде, независимо от того, на каком этапе пути находится организация. С выпуском Cisco Identity Services (ISE) 3.1 организации теперь могут развертывать ISE в облаке изначально.
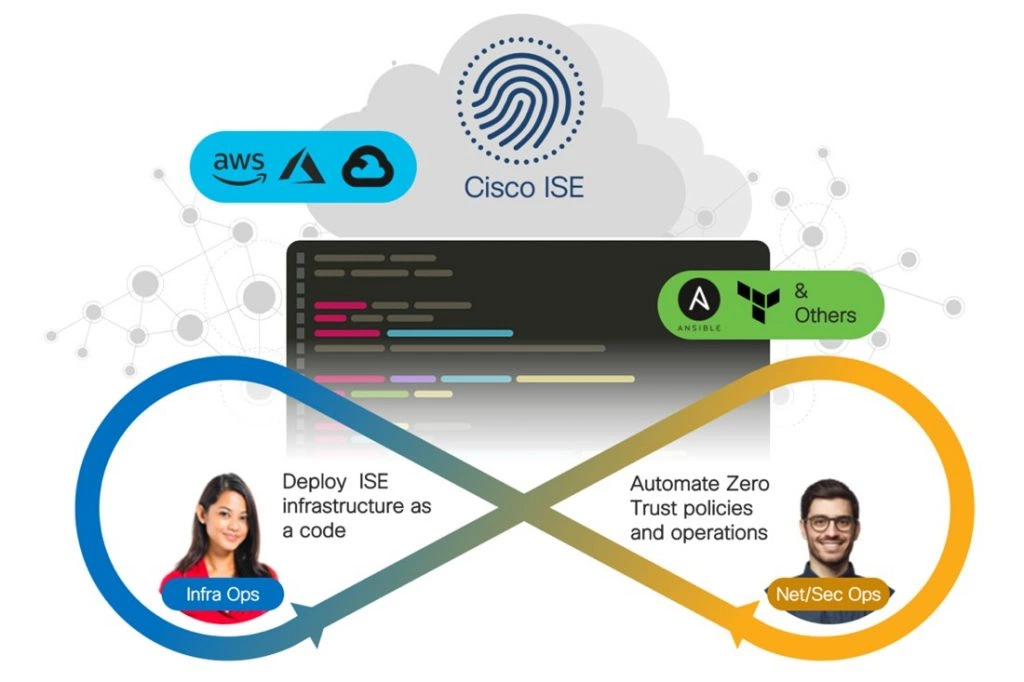
Доступность ISE на AWS и облачном рынке Azure дает организациям больше гибкости в использовании ISE. Ранее за развертывание и поддержку ISE отвечали NetOps или SecOps. С новой моделью, представленной ISE 3.1, InfraOps может развертывать ISE по запросу, основанному на потребностях бизнеса. Затем SecOps и NetOps могут настраивать и применять соответствующие политики либо непосредственно в ISE UX, либо с помощью API-интерфейсов для автоматизации настройки. Это обеспечивает гибкость в развертывании политик без необходимости отказываться от контроля SecOps/NetOps.
Горизонтальное масштабирование в распределенной сети
При наличии ISE 3.1 становится возможным иметь централизованные кластеры ISE, которые можно масштабировать распределенным образом для нескольких филиалов организации. Управление осуществляется локально, а сервисы загружаются в облако. ISE 3.1 также оснащен богатыми API-интерфейсами для автоматизации управления политиками и жизненным циклом, которые упрощают развертывание и обеспечивают доступ к сети с автоматическим выделением ресурсов из любого места.
Например, рассмотрим организацию, которой необходимо быстро и безопасно развернуть удаленный филиал с надежным доступом. Вместо того, чтобы отправлять коробку или вручную запускать новую виртуальную машину, теперь можно управлять рабочими нагрузками и обеспечивать их безопасность с помощью облачной службы, такой как AWS. InfraOps может развернуть ISE из любого места и в любом месте, не требуя присутствия на месте, путем подключения к централизованному кластеру ISE в облаке. SecOps теперь может получить доступ к ISE из любого места с помощью любого пользовательского интерфейса управления политиками. Кроме того, существующие политики автоматически объединяются с новым развертыванием.
Этот подход «бережливого производства» можно ускорить за счет автоматизации. Он объединяет элементы управления с нулевым доверием в распределенной сети, чтобы обеспечить соответствие и снизить риски при одновременной экономии затрат на оборудование, упрощении развертывания и централизации управления политиками. Это также означает, что организациям больше не нужно локально развертывать виртуальные машины или устройства.
Для организаций, не знакомых с ценностью ISE, доступность сервиса в облаке также дает возможность оценить ISE без необходимости брать на себя полное лицензионное обязательство. Сетевые менеджеры могут развернуть пробную версию ISE в своей собственной среде AWS, чтобы испытать безопасность, которую она обеспечивает для облачных и гибридных вычислений.
Безопасный доступ в распределенной сети никогда не был таким простым, быстрым и гибким. Независимо от того, где организация находится на пути к облаку, ISE 3.1 дает ИТ-командам простоту и гибкость, необходимые для обеспечения гибкости и устойчивости, которые требуются их организации.
Получить подробную информацию или проконсультироваться можно на сайте официального поставщика Cisco в России russia-cisco.ru.