Cisco ISE на AWS расширяет нулевое доверие до периферии
Более 45 000 организаций используют Cisco Identity Services Engine (ISE) для управления политиками доступа как основного требования к сети с нулевым доверием. ISE предоставляет корпоративным ИТ-командам детальный контроль над тем, какие конечные точки и люди могут получать доступ к ресурсам на основе централизованно управляемых политик. Эти политики могут применяться повсеместно в организации через распределенную архитектуру, охватывающую несколько узлов ISE. Эта конфигурация невероятно хорошо работает для предприятий любого размера и бизнес-функций.
Чтобы повысить гибкость развертывания и поддержать переход ИТ-специалистов к публичным облачным платформам, Cisco ISE 3.1 теперь готова к работе в облаке. Чтобы упростить переход, решение Cisco ISE Network Access Control (NAC) теперь доступно на AWS Marketplace.
Возможность запускать ISE на облачной платформе предлагает множество преимуществ, таких как более низкая совокупная стоимость владения и расширенный опыт с расширенными собственными облачными функциями, такими как балансировка нагрузки, автоматическое масштабирование, резервное копирование данных и восстановление в сегменты хранилища. Но что еще более важно, он позволяет реализовать два новых сценария развертывания, которые раньше было нелегко реализовать:
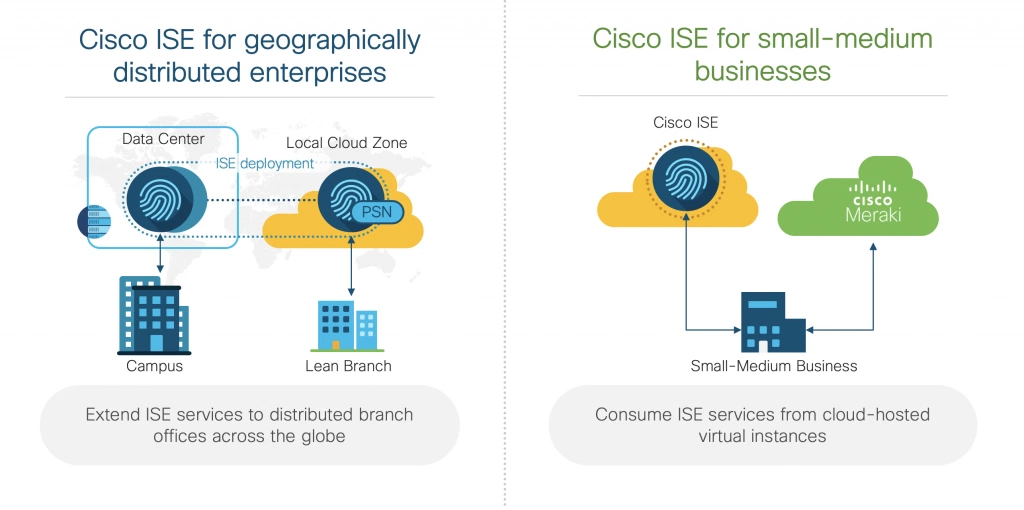
- Возможность единообразного расширения политик безопасного доступа по мере того, как бизнес-операции расширяются географически за счет бережливых филиалов, когда открываются новые возможности для региональных клиентов или в ответ на события черного лебедя, такие как пандемии и стихийные бедствия.
- Возможность для коммерческих, средних и местных организаций государственного сектора иметь такой же уровень безопасности доступа и защиты устройств, как и предприятия с ИТ-персоналом и бюджетом для поддержки локальных установок ISE.
Cisco ISE расширяет гибкость развертывания для географически распределенных предприятий
Глобальные предприятия полагаются на опытные ИТ-команды для поддержания централизованного управления ISE, на которых работают локальные устройства центров обработки данных или виртуальные машины в кластерах, которые можно настраивать в соответствии с потребностями бизнеса. Благодаря тому, что ISE теперь доступен на AWS Marketplace, предприятия с установленными развертываниями ISE могут быстро развернуть экземпляры ISE в удаленных местах для поддержки новых филиалов, совместных рабочих пространств и всплывающих сайтов на случай чрезвычайных ситуаций.
Чтобы обеспечить открытие и укомплектование нового филиала, который географически удален от централизованных ИТ-ресурсов, ИТ-отдел может «принести свои собственные лицензии» от Cisco для ISE на рынок AWS и настроить экземпляр ISE за считанные минуты. Глобальные политики ISE автоматически распространяются на удаленный сайт, когда новый экземпляр ISE активируется в облаке. По мере того, как сотрудники подключаются к своим устройствам, все разрешения на доступ предоставляются для поддержания безопасной рабочей среды с нулевым доверием.
Cisco ISE для малого и среднего бизнеса делает его простым
Поскольку организации любого размера приспосабливаются к гибридным рабочим местам с меняющейся рабочей силой с множеством устройств, защита от вредоносных программ, программ-вымогателей и кражи конфиденциальных данных приобретает первостепенное значение. ISE на AWS позволяет организациям внедрять средства управления безопасностью корпоративного уровня в своих средах без необходимости инвестировать в локальную инфраструктуру. Для малых и средних предприятий с ограниченным ИТ-персоналом развертывание сервисов ISE на облачной платформе, такой как AWS, упрощается с помощью настроек под ключ, предоставляемых Cisco.определение, настройка и реализация политик доступа в ISE. Возможности интерактивного пошагового руководства, интегрированные в ISE, направляют ИТ-команды через определенные шаги для реализации расширенных сценариев использования безопасности.
Развертывание инфраструктуры ISE как кода с помощью Ansible и Terraform
Помимо гибкости развертывания ISE на выбранной платформе (облачной или локальной), с ISE 3.1 ИТ-отдел может управлять ISE с помощью инструментов «Инфраструктура как код» (IaC). ИТ-группы могут быстро запускать и настраивать экземпляры ISE в AWS и локально с помощью предварительно настроенных IaC Ansible Playbook и Terraform Provider для репликации политик ISE, сводя к минимуму повторяющуюся работу, а также человеческие ошибки.
Автоматизированное развертывание ISE и управление политиками также позволяет любому новичку в ИТ-команде создавать новые экземпляры ISE без глубоких знаний о настройках, необходимых для конкретных виртуальных машин на облачных платформах. Результат: гораздо меньше времени и обучения требуется для развертывания Cisco ISE и обеспечения соблюдения политик доступа с нулевым доверием во всей организации.
ISE повсюду в мгновение ока
Организации, которые полагаются на Cisco ISE для защиты своих глобальных сетей, стремятся воспользоваться возможностью установки ISE на облачных провайдерах, таких как AWS, практически в любом месте и в любое время, когда им это нужно. Объединение двух офисов в одну площадку вдали от штаб-квартиры? Разверните новый экземпляр ISE в региональной зоне доступности AWS и быстро расширьте поддержку объединенной рабочей силы. Закрытие офиса и переезд в другой город? Создайте экземпляр, ближайший к новому месту, и уничтожьте - на языке IaC - тот, который больше не нужен. Новый экземпляр быстро доступен со всеми правильными политиками доступа.
ISE повсюду предоставляет организациям любого размера централизованный контроль политик доступа, при этом организации, которые не могут оправдать выделение ИТ-ресурсов для поддержки корпоративного уровня безопасности, могут экономически эффективно защитить свою рабочую силу, вычислительные ресурсы и устройства Интернета вещей с помощью ISE на AWS.
Получить подробную информацию или проконсультироваться можно на сайте официального поставщика Cisco в России russia-cisco.ru.